Under la surface de l’attaque : l’ampleur inédite du détournement
Le géant des cryptomonnaies Binance vient de subir une cyberattaque d’une violence inouïe, dérobant des actifs numériques pour une valeur record de 6,3 milliards de dollars. Cet événement, qui s’inscrit comme le plus grand vol de l’histoire des cryptomonnaies, ne se contente pas de frapper les esprits par son montant vertigineux. Il révèle surtout les failles profondes d’un système censé être l’un des plus sécurisés au monde. Comment une simple compromission interne a-t-elle pu ébranler un empire financier de cette envergure ?
L’origine du drame : un accès privilégié exploité par les pirates
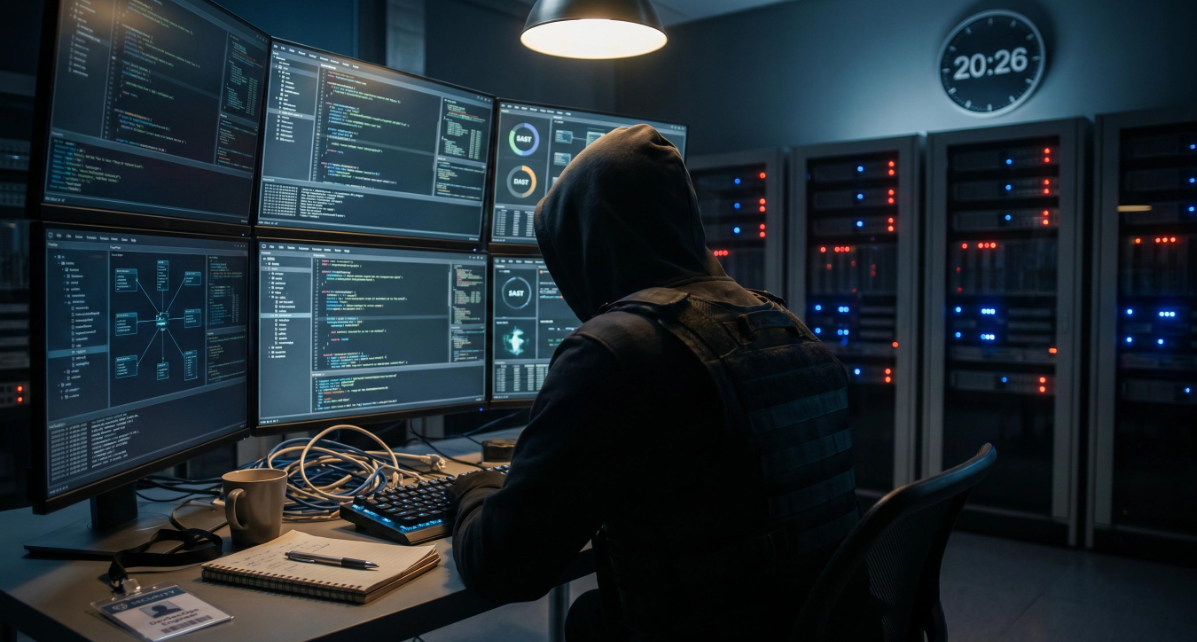
Les investigations menées par Binance pointent du doigt un scénario inquiétant : l’intrusion dans l’ordinateur portable d’un collaborateur, probablement un ingénieur DevOps. Cette faille, passée inaperçue pendant des semaines, aurait servi de passerelle pour accéder à des environnements internes sensibles. Une fois à l’intérieur, les pirates ont pu initier des transferts frauduleux massifs, contournant partiellement les protocoles de sécurité traditionnels. Cette méthode audacieuse soulève une question cruciale : la sécurité d’une plateforme repose-t-elle uniquement sur ses murs numériques, ou dépend-elle aussi de la protection de ses propres employés ?
Les failles de sécurité mises en lumière par la compromission
Cette attaque expose plusieurs vulnérabilités majeures au sein de l’écosystème Binance :
- La gestion des accès privilégiés : un collaborateur disposant de droits étendus a-t-il pu être la cible d’une manipulation ou d’une intrusion ?
- Le cloisonnement des environnements : des services techniques ou de développement devraient-ils avoir accès à des fonds aussi sensibles ?
- La rapidité de détection : comment des transferts représentant des milliards de dollars ont-ils pu être exécutés en moins de vingt minutes sans alerter les systèmes ?
Ces interrogations ne concernent pas uniquement Binance, mais l’ensemble du secteur des cryptomonnaies, où la centralisation des actifs en fait des cibles de choix pour les cybercriminels.
3 Milliards gelés, mais le mystère des 3,3 milliards restants
Face à l’urgence, Binance a immédiatement suspendu les opérations pour limiter les dégâts. Grâce à la collaboration d’acteurs spécialisés comme Tether et Circle, environ 3 milliards de dollars ont été gelés sur la blockchain. Cependant, le sort des 3,3 milliards restants reste inconnu. Les analyses de TRM Labs et Chainalysis suggèrent la piste nord-coréenne, évoquant des similitudes avec le groupe TraderTraitor. Mais sans preuve formelle, l’identité des auteurs reste une énigme.
Les limites des mesures d’urgence et les promesses de remboursement
Pour tenter de regagner la confiance de ses utilisateurs, Binance assure que les fonds clients sont protégés et promet un remboursement intégral via son fonds SAFU (doté d’environ un milliard de dollars) et ses propres ressources. Pourtant, cette annonce ne suffit pas à effacer les doutes : la capacité à indemniser ne remplace pas l’obligation de prévenir les intrusions. L’affaire rappelle cruellement les précédents, comme le piratage de Bybit en 2025, où 1,5 milliard de dollars avaient été dérobés. Elle met en lumière un problème structurel : plus une plateforme centralise de valeur, plus elle devient une cible privilégiée.
Un tournant pour les cryptomonnaies ? L’avenir de la sécurité après l’incident
Cette cyberattaque pourrait bien marquer un avant et un après dans l’histoire des exchanges. Binance, malgré sa position dominante, a montré ses limites face à une intrusion exploitant ses propres failles. Pour restaurer sa crédibilité, la plateforme devra désormais :
- Publier un rapport technique détaillé sur les causes de l’incident,
- Mettre en place un audit indépendant pour évaluer ses dispositifs de sécurité,
- Renforcer les mécanismes de validation des transactions, notamment pour les opérations sensibles,
- Améliorer la formation de ses collaborateurs aux risques cyber.
Au-delà de Binance, c’est toute la confiance dans les plateformes centralisées de cryptomonnaies qui est ébranlée. Dans un écosystème où la promesse de sécurité est au cœur de l’adoption massive, cet incident rappelle que le diable se cache souvent dans les détails.